EXPÉRIENCE
10+ ans d'agence
10+ ans dans la même agence, comme Lead Dev & Tech Engineer chez Whodunit. J'y ai vu passer beaucoup de sites hackés : de la simple injection JavaScript à la compromission complète d'un hébergement.
DISPONIBLE · INTERVENTION À DISTANCE
10+ ans en agence à nettoyer des sites hackés, la mémoire de tous ceux que j'ai déjà remis d'aplomb, et l'IA pour aller plus vite. Je mène l'enquête : je ne me contente pas de lancer un scanner.
LES SIGNES
Un site piraté ne se voit pas toujours. Voici ce que je rencontre le plus souvent. Un seul de ces signes suffit à s'inquiéter.
POURQUOI CHAQUE HACK EST UNIQUE
Deux sites piratés par la même campagne ne se ressemblent jamais : autre extension vulnérable, autre hébergement, autre porte dérobée, autres traces. Un scanner détecte ce qu'il connaît déjà. Moi, je cherche ce qu'il ne connaît pas.
EXPÉRIENCE
10+ ans dans la même agence, comme Lead Dev & Tech Engineer chez Whodunit. J'y ai vu passer beaucoup de sites hackés : de la simple injection JavaScript à la compromission complète d'un hébergement.
MÉMOIRE
Chaque intervention enrichit ma mémoire : techniques de persistance, faux plugins, portes d'entrée, traces laissées. Quand j'ouvre ton site, je le compare à tout ce que j'ai déjà rencontré.
IA
Elle trie des milliers de fichiers, repère le code obfusqué, compare aux sources officielles et résume les logs. Je gagne du temps sur le fastidieux, et je le passe à comprendre ce qui s'est vraiment passé.
Et le jour où je croise quelque chose de nouveau, je le note : la prochaine analyse en profitera.
LA MÉTHODE
Six étapes, dans cet ordre. La plus importante n'est pas le nettoyage : c'est de comprendre comment ils sont entrés.
Copie complète du site et de la base avant toute action : on garde les preuves et on peut toujours revenir en arrière. Si besoin, mise en maintenance pour protéger tes visiteurs.
Je regarde le site en entier, pas seulement le fichier infecté. Je cherche la porte d'entrée, et celles qu'ils ont laissées derrière eux pour revenir.
Je retire le code malveillant en comprenant ce qu'il fait, je réinstalle le cœur et les extensions depuis les sources officielles, je nettoie la base. Rien n'est supprimé sans être compris.
Faille d'origine corrigée, mots de passe et clés remis à zéro, comptes inconnus supprimés, configuration durcie.
Nouvelle analyse complète, contrôle des listes noires et de l'indexation Google, tests du site : formulaires, paiements, e-mails.
Un compte rendu clair : ce qui s'est passé, comment, ce que j'ai fait, et ce qu'il faut garder à l'œil pour que ça ne se reproduise pas.
Je ne cherche pas seulement le fichier infecté : je remonte le fil de l'attaque. D'où est-elle venue ? Qu'a-t-elle touché ? Qu'a-t-elle laissé pour revenir ? Je lis, je compare, je recoupe avec ce que j'ai déjà vu sur d'autres sites, et je ne m'arrête que quand l'histoire est complète. Puis je te l'explique simplement, sans jargon.
AUGMENTÉ PAR L'IA
L'IA me fait gagner un temps précieux sur le fastidieux. Mais un hack est une enquête : les décisions restent humaines, et je les assume.
LE RÉSULTAT
Code malveillant retiré, cœur et extensions réinstallés depuis les sources officielles, base nettoyée, site testé.
Mots de passe, clés et comptes revus : ce que le pirate a vu ne lui sert plus à rien.
La faille par laquelle ils sont entrés est identifiée et corrigée, pas seulement masquée.
Ce qui s'est passé, comment, ce qui a été fait, et quoi surveiller ensuite. En français, sans jargon inutile.
QUI INTERVIENT
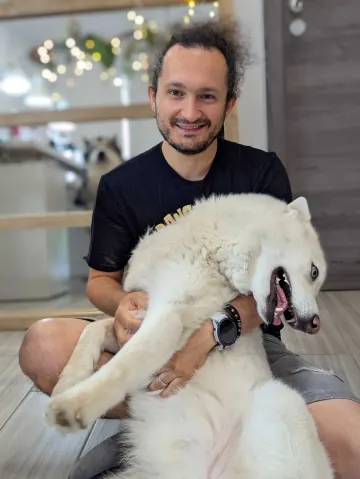
Lead Dev & Tech Engineer chez Whodunit, 10+ ans de dev dans la même agence : j'y ai vu beaucoup de sites hackés, et j'ai appris à chaque fois. En parallèle, j'interviens à titre personnel, en indépendant, sur les sites qu'on me confie.
En savoir plus sur moi → Un projet plutôt qu'un hack ? Développement WordPress →
FAQ
Ne supprime rien au hasard et ne restaure pas une vieille sauvegarde dans la précipitation : tu pourrais effacer les traces qui permettent de comprendre l'attaque. Change tes mots de passe (hébergeur, FTP, WordPress) depuis un appareil sain, fais une copie de l'état actuel du site, puis écris-moi ce que tu observes.
Parce que si la porte d'entrée reste ouverte, le hack revient, et que la sauvegarde peut déjà être infectée. Je cherche d'abord comment ils sont entrés, je nettoie, puis je ferme cette porte.
Non. L'IA m'aide à trier les fichiers, repérer le code obfusqué et comparer avec les sources officielles. Chaque décision (ce qui est malveillant, ce qui est supprimé, ce qui est propre) est prise et vérifiée par un humain : moi.
Cela dépend de l'ampleur de la compromission : quelques fichiers injectés, ou un hébergement entier touché. Après un premier regard, je te donne une estimation réaliste plutôt qu'une promesse.
Si la faille d'origine n'est pas corrigée, oui : c'est la première cause de réinfection. C'est pourquoi l'analyse ne s'arrête pas au nettoyage : je corrige la porte d'entrée, je change les accès et je durcis ce qui doit l'être.
Selon le cas, c'est possible. Je regarde ce qui était accessible et ce que les traces montrent, puis je te remets les éléments techniques pour évaluer la situation et tes éventuelles obligations (RGPD compris). Je ne fais pas de conseil juridique.
DISPONIBLE · À DISTANCE
Décris-moi ce que tu vois : redirections, avertissement Google, fichiers ou comptes inconnus. Je reviens vers toi avec les premières pistes.
N'envoie jamais de mot de passe dans le formulaire : on verra les accès autrement.